Orari di lavoro
Lunedi - Venerdi: 7.30 - 19.30
Sabato: 8 - 16


Z Side · Reality Glitch
A cura di Zoom Out Lab
Questo articolo fa parte di Z Side, il blog editoriale di Zoom Out Lab dedicato a osservare il digitale senza filtri, attraverso eventi reali, fenomeni tecnologici e distorsioni del mondo digitale contemporaneo.
Il caso: email che “sembrano Registro Imprese”
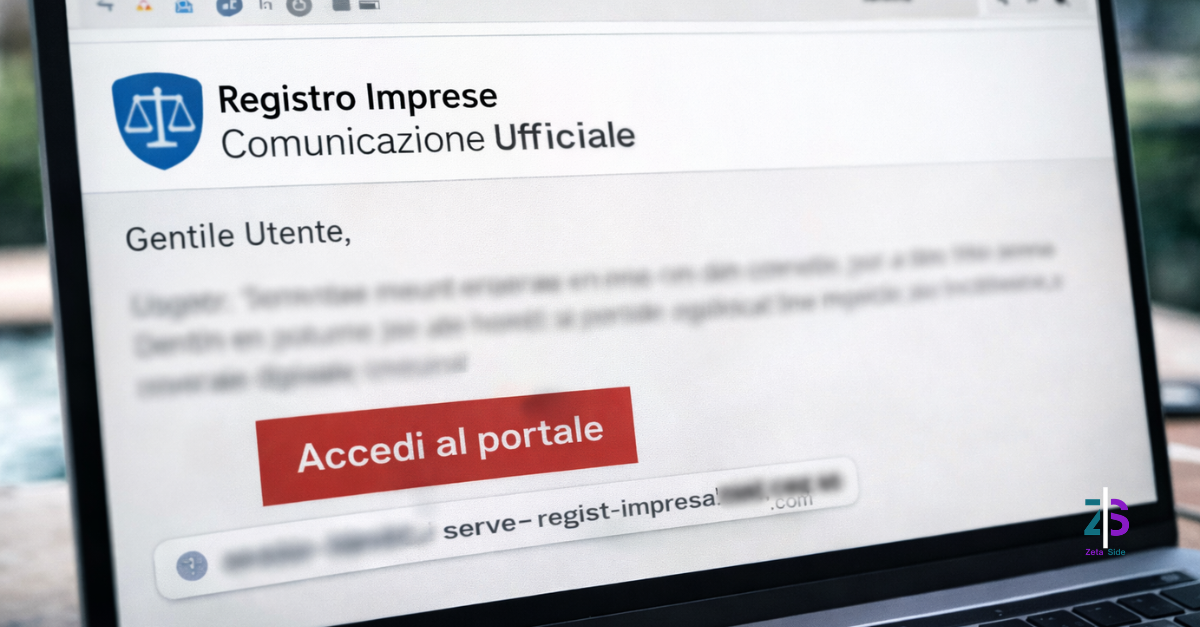
Oggetto: “Sono stati rilevati errori o incompletezze nei dati aziendali”.
Dentro: un pulsante che dice “Accedi al portale registro imprese”.
La Camera di Commercio di Cuneo lo scrive in chiaro: è una campagna di phishing verso le imprese, e quel link non porta al sistema camerale ma a siti malevoli estranei.
Fin qui nulla di nuovo: il phishing esiste da sempre. Il Reality Glitch è un altro.
Il trucco non è il link: è l’aria di ufficialità
Questo tipo di truffa non vince perché “l’utente non sa controllare l’URL”.
Vince perché copia la cosa più difficile da verificare al volo: l’autorità.
Le Camere di Commercio stanno pubblicando avvisi simili da mesi, proprio perché il pattern è ricorrente: email che usano indebitamente “InfoCamere” e “Camere di Commercio”, con link che sembrano coerenti ma non lo sono.
In altre parole: nel digitale l’ufficialità non è una proprietà tecnica. È una sensazione progettata. E quando la sensazione è clonabile, diventa una superficie d’attacco.
Perché colpisce le imprese nel momento giusto
Non è casuale che questi messaggi funzionino bene con le aziende.
Perché un’impresa vive di routine: scadenze, adempimenti, portali, credenziali, ricevute. Basta pochissimo per trasformare una giornata amministrativa normale in un clic sbagliato.
Scadenze, urgenza, routine amministrativa
Il contenuto “errori nei dati aziendali” è perfetto: non è ridicolo, non è eccessivo, non promette soldi. Ti mette solo in uno stato mentale preciso: “devo sistemare questa cosa adesso, prima che diventi un problema”.
E Bologna, nel suo avviso, insiste proprio sul punto operativo: attenzione ai tentativi di phishing via mail che invitano a cliccare link esterni.
Il phishing moderno non prova a convincerti che hai vinto un iPhone.
Prova a convincerti che sei in ritardo.
Quando l’identità istituzionale è copiabile
Il paradosso è questo: digitalizziamo tutto per “rendere più sicuro e più efficiente”.
Ma la digitalizzazione crea anche un effetto collaterale: rende replicabile la superficie dell’istituzione.
Un tempo l’ufficialità era un edificio, una carta intestata, una persona allo sportello.
Oggi spesso è un layout, un tono di voce, un pulsante “Accedi”. E quello lo puoi clonare con una precisione inquietante.
Il problema non è “ci sono truffe online”.
Il punto è che l’utente medio non ha un sensore affidabile per distinguere vero e falso quando entrambi sembrano istituzionali. E più il sistema diventa digitale, più questa distinzione diventa una competenza, non un automatismo.
Come si adatta il principio (senza fare una guida)
Qui la lezione non è “controlla sempre i link” (che è vero, ma sterile).
La lezione è: se la tua identità ufficiale è una UI + un tone of voice, allora è attaccabile come una UI + un tone of voice.
Traduzione per qualunque organizzazione “autorevole” (studi, enti, brand): il lavoro non è solo fare comunicazioni più belle. È costruire segnali di autenticità che resistano alla copia, e abituare il pubblico a riconoscerli con coerenza (canali, domini, rituali, conferme). Se l’utente non sa “come appare il vero”, il falso può vestirsi uguale.
Questo articolo fa parte di Z Side: trovi altri pezzi nella sezione Reality Glitch e nell’hub generale Z Side.
