Orari di lavoro
Lunedi - Venerdi: 7.30 - 19.30
Sabato: 8 - 16


Z Side · Reality Glitch
A cura di Zoom Out Lab
Questo articolo fa parte di Z Side, il blog editoriale di Zoom Out Lab dedicato a osservare il digitale senza filtri, attraverso eventi reali, fenomeni tecnologici e distorsioni del mondo digitale contemporaneo.
Il caso: adesivi sui parchimetri e pagamenti clonati
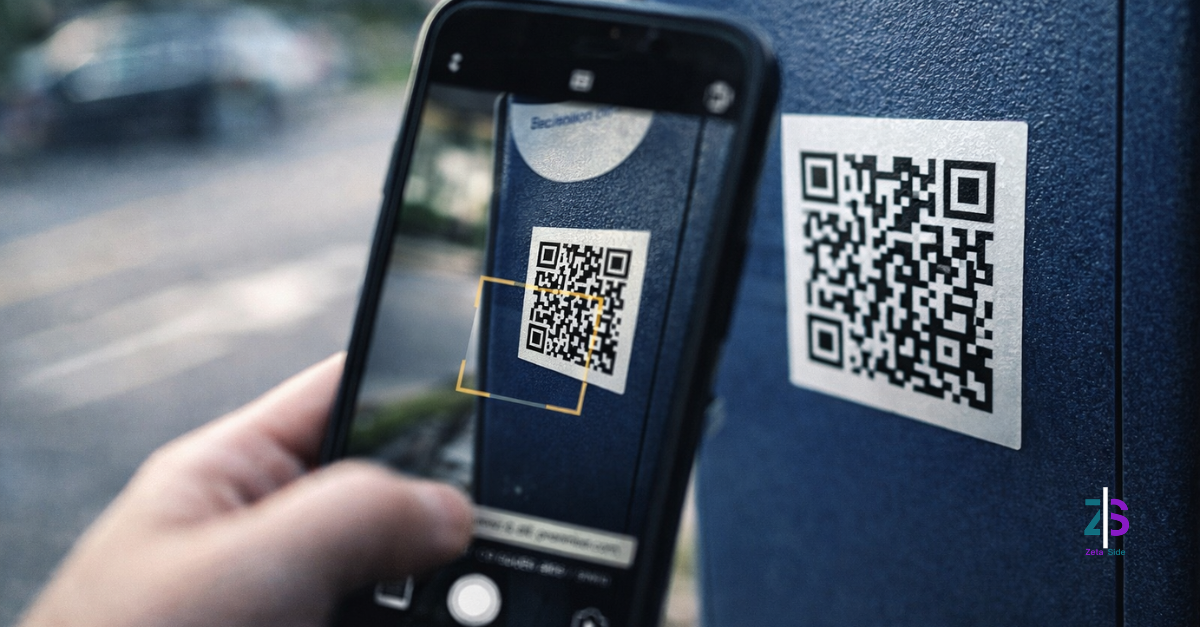
La truffa è quasi offensiva per quanto è semplice: prendi un QR code “finto”, lo stampi su un adesivo e lo appiccichi sopra quello vero (o lo piazzi dove l’utente si aspetta di trovarlo). Chi parcheggia scansiona, atterra su una pagina che sembra un pagamento legittimo, inserisce i dati della carta e fine: non hai pagato il parcheggio, hai pagato l’attaccante.
In Italia se ne parla sempre più spesso proprio perché il contesto è perfetto: molti comuni e servizi hanno abituato le persone al “pago col telefono”. Geopop spiega il meccanismo in modo lineare e con un dettaglio importante: il QR può portarti a siti truffa che imitano i portali di pagamento per rubare i dati.
E Wired ha messo il nome tecnico sul fenomeno: quishing, cioè phishing tramite QR code, spesso piazzati in luoghi credibili (parchimetri, locali, esercizi).
Perché funziona: “se è lì, è vero”
Questo è il punto: la truffa non funziona perché siamo stupidi, funziona perché il contesto ci educa. Se un QR è sul parchimetro, il cervello lo archivia come “ufficiale”. È la fiducia ambientale: non stai verificando un sito, stai fidandoti di un oggetto.
E qui il QR è una scorciatoia perfetta: ti evita di digitare un indirizzo, ti evita di pensare. In pratica trasforma una decisione (“sto pagando a chi?”) in un gesto automatico (“scannerizzo e via”).
Il QR bypassa l’occhio (e i filtri)
Il QR non è “pericoloso” in sé. È pericoloso perché nasconde la destinazione fino all’ultimo secondo. Il National Cyber Security Centre britannico lo dice chiaramente: i criminali usano QR per mascherare link malevoli, anche perché molte difese sono pensate per link cliccati da PC, non link “saltati” su smartphone tramite fotocamera.
La FTC (autorità USA) dà la versione ancora più asciutta: i truffatori infilano link dannosi dentro QR e contano sul fatto che tu agisca in fretta; il consiglio base è controllare l’URL prima di aprirlo e diffidare dei QR “inaspettati”.
Quando il pagamento è una UI appiccicata
Se il tuo metodo di pagamento è “un quadratino stampato”, allora il tuo metodo di pagamento è attaccabile con una stampante.
Questo è il glitch: digitalizziamo il pagamento, ma lasciamo l’accesso al pagamento come un elemento fisico facile da clonare. Un adesivo è più economico di un attacco informatico, e spesso più efficace.
Netcraft ha documentato proprio la dinamica “IRL quishing” con QR stampati su sticker e attaccati a parchimetri, che portano a siti di pagamento clonati.
La lezione: fidarsi del contesto è diventato un bug
La parte interessante non è “come difendersi” (quella la sanno fare tutti). La parte interessante è che stiamo costruendo un mondo dove la sicurezza dipende dal comportamento dell’utente nel momento più distratto possibile: quando sei in strada, di fretta, con una macchina dietro che aspetta.
Il digitale ambientale QR, NFC, link rapidi, pagamenti “tap” è comodo finché tutto è genuino. Ma quando la superficie del sistema diventa replicabile, la fiducia diventa il vettore di attacco.
Come si adatta il principio (oltre i parcheggi)
Lo stesso schema si replica ovunque ci sia un QR “di servizio”: menu dei ristoranti, prenotazioni, biglietti, consegne, comunicazioni su sportelli e totem.
Principio unico: se un’azione critica (pagare, autenticarsi, inserire dati) parte da un QR fisico, quel punto è un confine di sicurezza e va trattato come tale. Non è “marketing”, è infrastruttura.
Questo articolo fa parte di Z Side: trovi altri pezzi nella sezione Reality Glitch e nell’hub generale Z Side.
